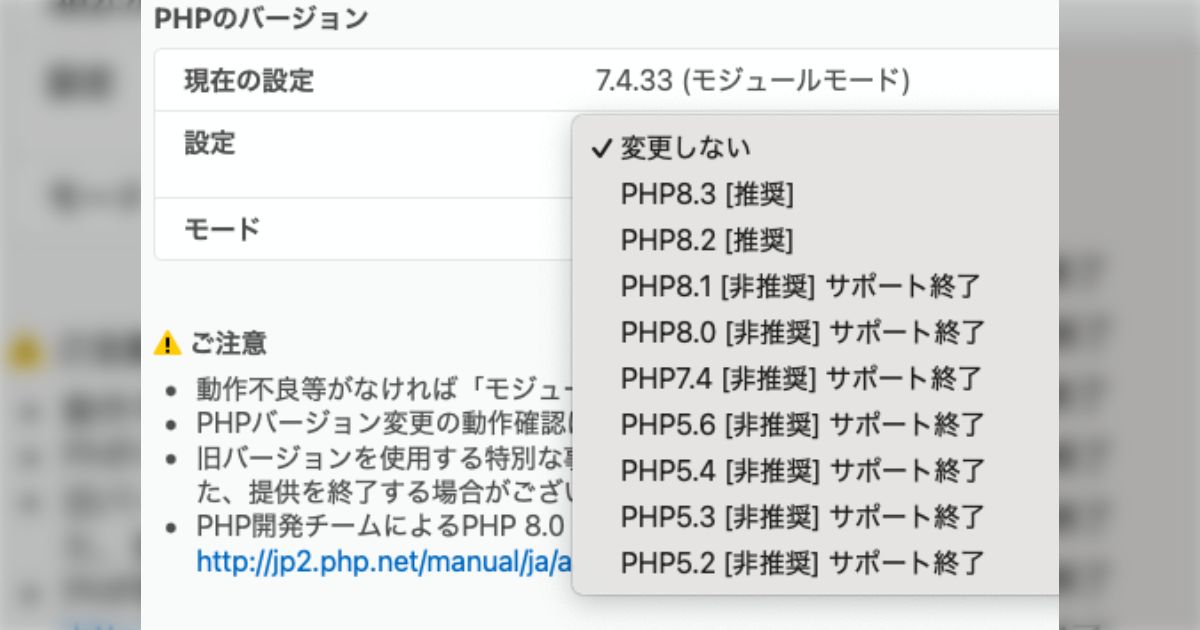
PHP のバージョン 現在の設定 7.4.33 (モジュールモード ) 設定ソ変更しない PHP8.3 [推奨] モード PHP8.2 [推奨] [ サポート終了ご注意 PHP8.0 [ 非推奨 ] サポート終了 。 動作不良等がなければ 「 モジュ - PHPZ4 [ 推奨 ] サポート終了・ PHP バパージョン変更の動作確認 | PHP5.6[ 非 ] サポート終了 。 旧バージョンを使用する特別なた 、 提供を終了する場合がこざサポート終了 。 PHP 開発チームによる PHP 8.0 PHP5.3 [ 推奨 ] サポート終了 http: p2.php.netmanual/ja/a PHP5.2 非推奨 ] サポート終了
@cyber_forecast: PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。公開しているウェブサイトでPHPを使用しているか確認し、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いいたします。 php.net/archive/2026.p…
@kan_o08: 無知すぎるんだけど、これってwebがやばいの?アプリは大丈夫ってこと? x.com/cyber_forecast…
@fundaine: あえて例え話にすると
今日の23時に「どんな家の鍵でも簡単にピッキングする方法」が知れ渡ります
PHPerの皆さんファイト x.com/cyber_forecast…
@izutorishima: 国家サイバー統括室が警告するレベルなんすか………
PHP コアはいくらなんでも範囲攻撃広すぎる x.com/cyber_forecast…
@BoyeoJuIgae: phpの件を分かりやすく説明すると
うちの家(サイト)はPHPという名前の鍵を使ってます。
昨日この鍵のメーカーから、こんな連絡が来ました。
「その鍵に、深刻な欠陥が2つ見つかりました。今日の夜11時に、直し方を公開します。どこが欠陥なのかは、そのとき一緒に発表します。」という連絡です。
@BoyeoJuIgae: 困るのは、直し方の発表は同時に泥棒も見られるということです。直し方を見れば「この鍵はここが弱い」と分かってしまうので、泥棒はすぐに、まだ直していない家を探し回り始めます。
@BoyeoJuIgae: 一方うちは鍵を自分で直すのではなく、業者(RedHat,Amazon,Debian等)が新しい鍵を作って届けてくれるのを待つ必要があります。それが届くまで、数時間から数日かかることがあります。この間に泥棒に鍵をいじられたら完全に終わりです。
@BoyeoJuIgae: そこで、新しい鍵が届いて取り付けが終わるまで、念のため家の外壁の扉も閉めておくことにしました。それが今夜のメンテナンスです。鍵が届いて適用したら家の外壁の扉も開ける、という事。
細かい話は省いたらこんな感じや
@Homocriticos: 国家サイバー統括室が警告出している。PHPの公式開発元や各国のサイバー専門機関が「世界中のウェブサイトを動かしている共通の土台に、極めて危険な欠陥が見つかった」と。
世界のウェブサイトの約7割がこのPHPを使っているため、放置されればサイトの乗っ取りや個人情報の盗難といった被害が世界規模で起きかねない。危険度も10点満点中「9.2」という最悪レベル。
そのため専門機関は、「今夜、穴を塞ぐ修正版を一斉配布するから、世界中のサーバー管理者は今すぐ待機し、出た瞬間に作業してほしい」と異例の事前警告を出したわけだ。 ハッカーに先手を打たれる前に、守り手を一斉に動かして被害を防ごうということかな。しかし、本当の勝負は、今夜パッチ(修正プログラム)が公開された瞬間から始まるよね。
パッチが出ると「どこをどう直したか」が全世界に筒抜けになるため、ハッカーは修正内容を逆算して攻撃コードを作り始める。
その攻撃が広まる前に管理者がアップデートを完了できるよう、数時間の「準備期間」を稼ぐための事前警告なのだろうが、対応を迫られる方は大変だ。 php.net/archive/2026.p…
@ds_nakajima: ヤバさをあんまり理解できてない人もいそうだけど、マジでやばいやつ。CVSS9.2(10.0上限)なので、最悪レベルの脆弱性(緊急)です。 WordPressでサイト運用してる人は全員対応必須だと思ってください。放置すると確実に乗っ取られると思っていい(そう思っておいて損はない)。簡単に攻撃できて被害甚大で自動化できる、みたいなのが緊急に分類されます。
改ざんならまだしも、乗っ取られると踏み台にされて他のサーバーの攻撃に使われて損害賠償が自分にくる可能性があります。
この脆弱性はプラグインなどの起因するものではなく、PHP本体の脆弱性なので、プラグインの開発者が対応してくれるようなものではないです。
よくわからないけど誰かがなんとかしてくれるだろう…
とか思ってる人もいるかもしれませんが、基本的に誰も何もしてくれません。自分でWordPressを使ってサイト運用するのはこういう緊急時の対応も含めて自己責任で対応するってことなので・・・そこはなんとかするしかない・・・
ちなみに数日経過してからの対応とかもダメで、即対応必須です。世界中に致命的な脆弱性が公開されることになるので、攻撃者も一斉に動き始めます。
今のうちから運用してるWordPressをリストアップしたり、修正パッチが公開された後の流れを考えておきましょう。
もしこの件でどうしていいかわからない人はDMください。無料代行してあげられるわけではないんですが、できる範囲でアドバイスします。